Website bị chuyển hướng sang trang lạ gần như luôn là dấu hiệu web đã bị chèn mã độc. Kẻ gian cài một đoạn mã nhỏ để đẩy khách sang trang quảng cáo bẩn hoặc trang lừa đảo. Đoạn mã thường chỉ chạy với khách vào bằng điện thoại hay bấm từ Google, nên chủ web mở bằng máy tính vẫn thấy bình thường.
Cách xử lý gọn trong 3 việc: tự kiểm bằng điện thoại 4G, sao lưu và đổi mật khẩu, rồi tìm và gỡ mã ở các chỗ hay nấp. Bài này đi lần lượt từng việc, kèm lúc nào nên gọi cứu hộ.
Vì sao website bị chuyển hướng sang trang lạ?
Website bị chuyển hướng vì kẻ gian đã vào được web và gắn mã độc chuyển hướng để kiếm tiền từ lượt khách của anh/chị. Mỗi lượt khách bị đẩy đi là một lượt xem quảng cáo cho họ.
Đường vào hay gặp với web WordPress: plugin, giao diện lâu không cập nhật; plugin «bẻ khóa» tải trên mạng; mật khẩu yếu hoặc dùng chung. Tài liệu Hardening WordPress của WordPress.org cũng nhắc: bản WordPress cũ không còn được vá lỗi bảo mật.
Điều làm chủ web khó tin là chuyển hướng có điều kiện. Mã độc chỉ chạy khi thỏa vài điều kiện, ví dụ:
- Khách dùng điện thoại, không phải máy tính.
- Khách bấm vào từ trang kết quả Google, không gõ thẳng tên miền.
- Khách vào lần đầu; lần sau mã im lặng để khó bị phát hiện.
- Khách chưa đăng nhập; người đang đăng nhập wp-admin (trang quản trị WordPress) thì không bị đẩy đi.
Chính sách spam của Google cũng mô tả kiểu hack «chuyển hướng một số người dùng». Kiểu hack hay đi kèm là website bị chèn link bẩn: trang rác tiếng Nhật mọc trên tên miền của anh/chị. Vì vậy câu «tôi mở thấy vẫn bình thường» không chứng minh được web sạch.
Dấu hiệu và cách tự kiểm trong 5 phút
Muốn biết chắc website bị chuyển hướng hay không, anh/chị phải vào web bằng đúng con đường khách dùng. Bảng dưới gom các dấu hiệu hay gặp và cách tự kiểm, không cần biết kỹ thuật.
| Dấu hiệu | Cách tự kiểm |
|---|---|
| Khách báo bấm vào web thì bị đẩy sang trang quảng cáo bẩn | Tắt Wi-Fi, mở web bằng điện thoại 4G trong trình duyệt ẩn danh |
| Chỉ bị khi đến từ Google | Gõ tên web lên Google trên điện thoại, bấm vào kết quả thay vì gõ địa chỉ |
| Web tự chuyển sang trang quảng cáo vài giây sau khi mở | Mở trang con (bài viết, sản phẩm), đợi 5–10 giây xem có bị đẩy đi không |
| Kết quả Google hiện tiêu đề, mô tả lạ | Gõ site:tenmien.vn để xem các trang Google đang lưu |
| Google gắn cảnh báo dưới tên web | Xem báo cáo Vấn đề bảo mật trong Google Search Console |
| Trình duyệt hoặc phần mềm diệt virus của khách chặn web | Hỏi khách chụp màn hình cảnh báo |
Giải thích nhanh: trình duyệt ẩn danh không dùng lại phiên đăng nhập cũ; site:tenmien.vn là lệnh xem các trang Google đang lưu; Search Console là công cụ miễn phí của Google cho chủ web.
Theo hướng dẫn về báo cáo Vấn đề bảo mật của Google, nếu Google phát hiện web bị xâm nhập thì báo cáo sẽ liệt kê sự cố kèm vài đường dẫn mẫu. Đó là đầu mối tốt để biết trang nào đang nhiễm.
Hỏi thêm 2–3 khách quen: họ dùng máy nào, vào từ đâu, lúc mấy giờ.
Mã chuyển hướng thường nấp ở đâu?
Khi website bị chuyển hướng, mã độc gần như luôn nằm ở một trong 6 chỗ dưới đây, vì chúng được nạp mỗi lần khách mở trang.
- Tệp
.htaccessở thư mục gốc: tệp cấu hình máy chủ. Kẻ gian thêm dòng lệnh đẩy khách đến từ Google hoặc điện thoại sang tên miền lạ. - Tệp
index.php,wp-config.phpở thư mục gốc: bị chèn thêm vài dòng mã PHP, thường viết rối khó đọc. - Tệp
functions.php,header.php,footer.phpcủa giao diện: bị chèn đoạn JavaScript chạy trên mọi trang. - Plugin hoặc giao diện lạ: tên nghe như plugin hệ thống, anh/chị không nhớ đã cài. Có loại còn ẩn khỏi danh sách plugin trong quản trị.
- Thư mục ảnh tải lên (
uploads): chứa tệp.php, trong khi thư mục này lẽ ra chỉ có ảnh, tài liệu. - Cơ sở dữ liệu (CSDL, nơi lưu bài viết, cài đặt, đơn hàng): mã chèn vào nội dung bài, widget, hoặc địa chỉ web trong cài đặt bị đổi sang tên miền khác.
Chỗ thứ 6 là lý do nhiều người thay hết tệp mà WordPress bị redirect vẫn không hết. Cách đối chiếu từng tệp với bản gốc chúng tôi đã viết trong bài website WordPress bị chèn mã độc.
Làm gì ngay khi website bị chuyển hướng?
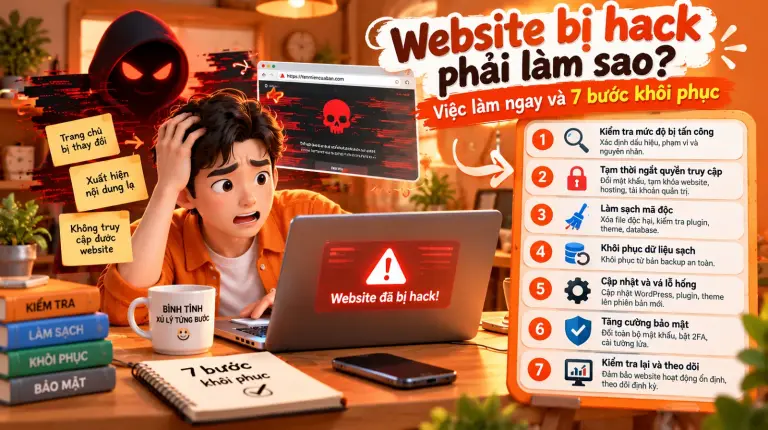
Việc đầu tiên là chặn thiệt hại cho khách và giữ bằng chứng, chưa vội xóa gì. Trình tự dưới đây theo hướng dẫn «My site was hacked» của WordPress.org và tài liệu hỗ trợ web bị hack của Google.
- Ghi lại hiện tượng: chụp màn hình trang lạ, ghi tên miền lạ, thiết bị, giờ xảy ra.
- Sao lưu nguyên trạng cả tệp và CSDL, kể cả khi đang nhiễm, để còn đối chiếu và lùi lại.
- Tạm đóng web nếu khách vẫn đang bị đẩy đi. Google hướng dẫn đưa web ngoại tuyến bằng mã 503 («tạm ngừng phục vụ»); cách dễ nhất là nhờ hosting tạm khóa hoặc bật chế độ bảo trì.
- Đổi mật khẩu wp-admin, hosting, FTP (cách chép tệp lên hosting), CSDL và email, làm từ một máy đã quét virus.
- Báo nhà cung cấp hosting, hỏi nhật ký truy cập và bản sao lưu cũ trước ngày bị chuyển hướng.
- Tìm và gỡ mã ở 6 chỗ phía trên; xóa tài khoản quản trị lạ; cập nhật WordPress, giao diện, plugin.
- Kiểm lại bằng 4G và từ Google, như ở bảng tự kiểm. Có cảnh báo trên Google thì làm tiếp theo bài gỡ cảnh báo «trang web này có thể bị tấn công».
Đừng làm:
- Xóa tệp theo cảm tính: dễ hỏng web mà cửa hậu (đoạn mã cho kẻ gian quay lại) vẫn còn.
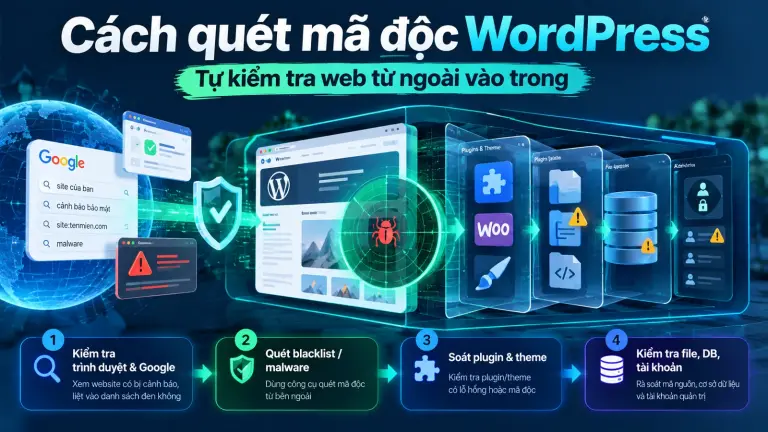
- Chỉ cài một plugin bảo mật rồi coi là xong: plugin quét có thể bỏ sót mã trong CSDL — xem cách quét mã độc WordPress đủ hai vòng.
- Chuyển nguyên web sang hosting mới: mã độc chuyển hướng đi theo.
Khi nào nên gọi cứu hộ, chi phí bao nhiêu?
Anh/chị tự xử lý website bị chuyển hướng được nếu còn vào được quản trị, có bản sao lưu sạch và quen thao tác với tệp. Thiếu một trong ba điều đó thì gọi người sẽ nhanh hơn.
Nên gọi cứu hộ ngay khi:
- Web đang nhận đơn, quảng cáo đang chạy: mỗi giờ website bị chuyển hướng là tiền quảng cáo đổ cho trang lạ.
- Đã gỡ mã nhưng vài hôm sau web tự chuyển sang trang quảng cáo trở lại.
- Mất quyền vào wp-admin hoặc hosting đã khóa web.
- Anh/chị không rõ FTP, CSDL là gì.
Theo trang xử lý mã độc website của Duy Anh Web, cứu hộ khẩn cấp cho web WordPress (khách chưa dùng gói chăm sóc) được xử lý trong ngày, từ 2.200.000đ/lần. Chúng tôi kiểm tra miễn phí và báo giá trước; anh/chị đồng ý rồi mới gửi quyền vào hosting.
Sau khi xử lý, Duy Anh Web bảo hành: 12 tháng nếu web đặt trên hosting Duy Anh Web, 1 tháng nếu hosting bên ngoài. Trong thời hạn đó web nhiễm lại, chúng tôi xử lý lại miễn phí.
Chúng tôi chỉ nhận web WordPress, kể cả web do đơn vị khác làm.
Phòng bị chèn mã chuyển hướng lại
Gỡ mã mới xong một nửa; lỗ hổng cũ còn thì website bị chuyển hướng lại chỉ là chuyện sớm muộn. Vài thói quen giúp web khó bị chèn lại:
- Cập nhật WordPress, giao diện, plugin định kỳ; sao lưu trước khi cập nhật.
- Xóa plugin, giao diện không dùng; không cài bản bẻ khóa.
- Mỗi tài khoản một mật khẩu riêng, bật xác minh hai lớp.
- Gắn Search Console để Google báo qua email khi có vấn đề bảo mật.
- Mỗi tuần mở web bằng điện thoại 4G một lần, bấm từ Google.
Không có thời gian làm đều đặn, anh/chị có thể giao cho dịch vụ chăm sóc website hàng tháng của Duy Anh Web, giá 300.000đ, 600.000đ hoặc 1.200.000đ mỗi tháng.
Tóm lại, website bị chuyển hướng sang trang lạ là web đã nhiễm mã độc, kể cả khi anh/chị mở thấy bình thường. Hãy tự kiểm bằng 4G, sao lưu, đổi mật khẩu, rồi gỡ mã ở đủ 6 chỗ hay nấp. Cần người làm trong ngày, anh/chị gọi hoặc nhắn Zalo 0925 099 999 (T2–T7, 08:00–18:00), hoặc liên hệ Duy Anh Web để được cứu hộ website bị hack.
❓ Câu hỏi thường gặp
Q: Vì sao tôi mở web vẫn bình thường mà khách lại bị chuyển hướng?
Vì mã độc chỉ chạy với một số khách: dùng điện thoại, bấm từ Google, hoặc vào lần đầu. Người đang đăng nhập quản trị thường không bị đẩy đi. Anh/chị hãy thử bằng điện thoại 4G, trình duyệt ẩn danh, bấm từ kết quả Google.
Q: Cài plugin bảo mật có tự hết chuyển hướng không?
Không chắc. Plugin quét giúp tìm tệp lạ, nhưng có thể bỏ sót mã trong cơ sở dữ liệu hoặc tệp .htaccess. Phải gỡ hết mã, xóa cửa hậu và vá đường vào thì mới hết hẳn.
Q: Web bị chuyển hướng có ảnh hưởng thứ hạng Google không?
Có thể. Google có thể gắn cảnh báo «trang web này có thể đã bị tấn công» dưới tên web, khiến khách không bấm vào. Dọn sạch xong, anh/chị gửi yêu cầu xem xét lại trong Search Console.
Q: Web không do Duy Anh Web làm có nhận xử lý không?
Có, miễn là web chạy WordPress. Anh/chị gọi 0925 099 999 mô tả hiện tượng; chúng tôi kiểm tra miễn phí, báo giá trước rồi mới làm.